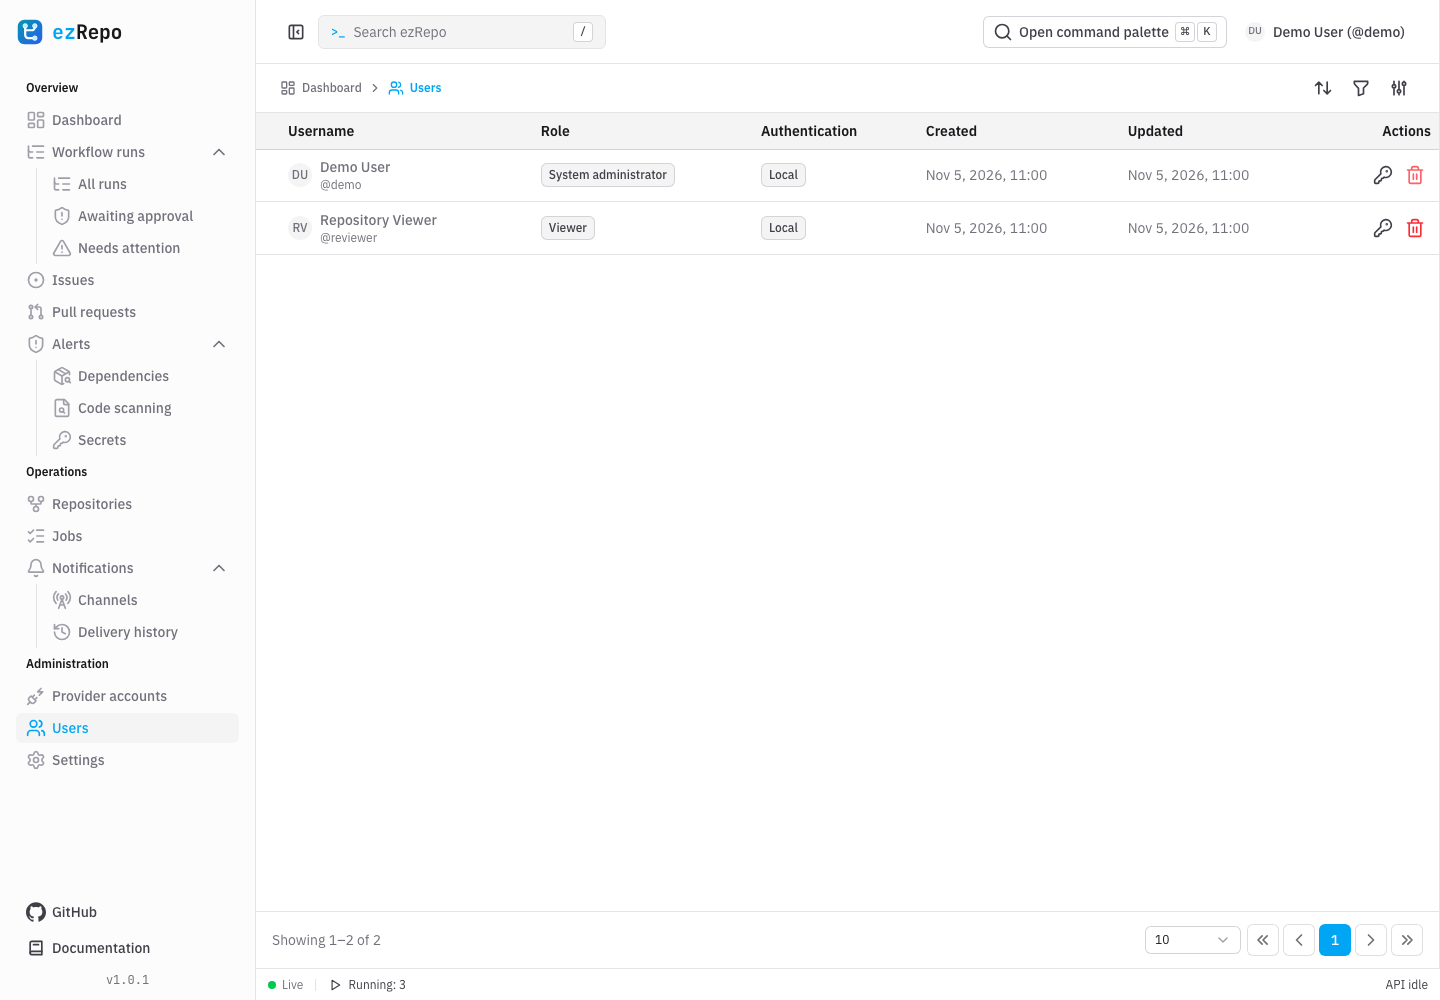
本地帐户或 OpenID Connect、存储库成员身份和角色感知查询使每个视图保持权限范围。
通过本地账户或 OpenID Connect 登录。分配角色和仓库成员身份以限制可见数据。
提供商 OAuth 用于连接仓库数据,与用户登录分开。警报需要管理权限;系统管理员有更广的访问范围。