Funktionen
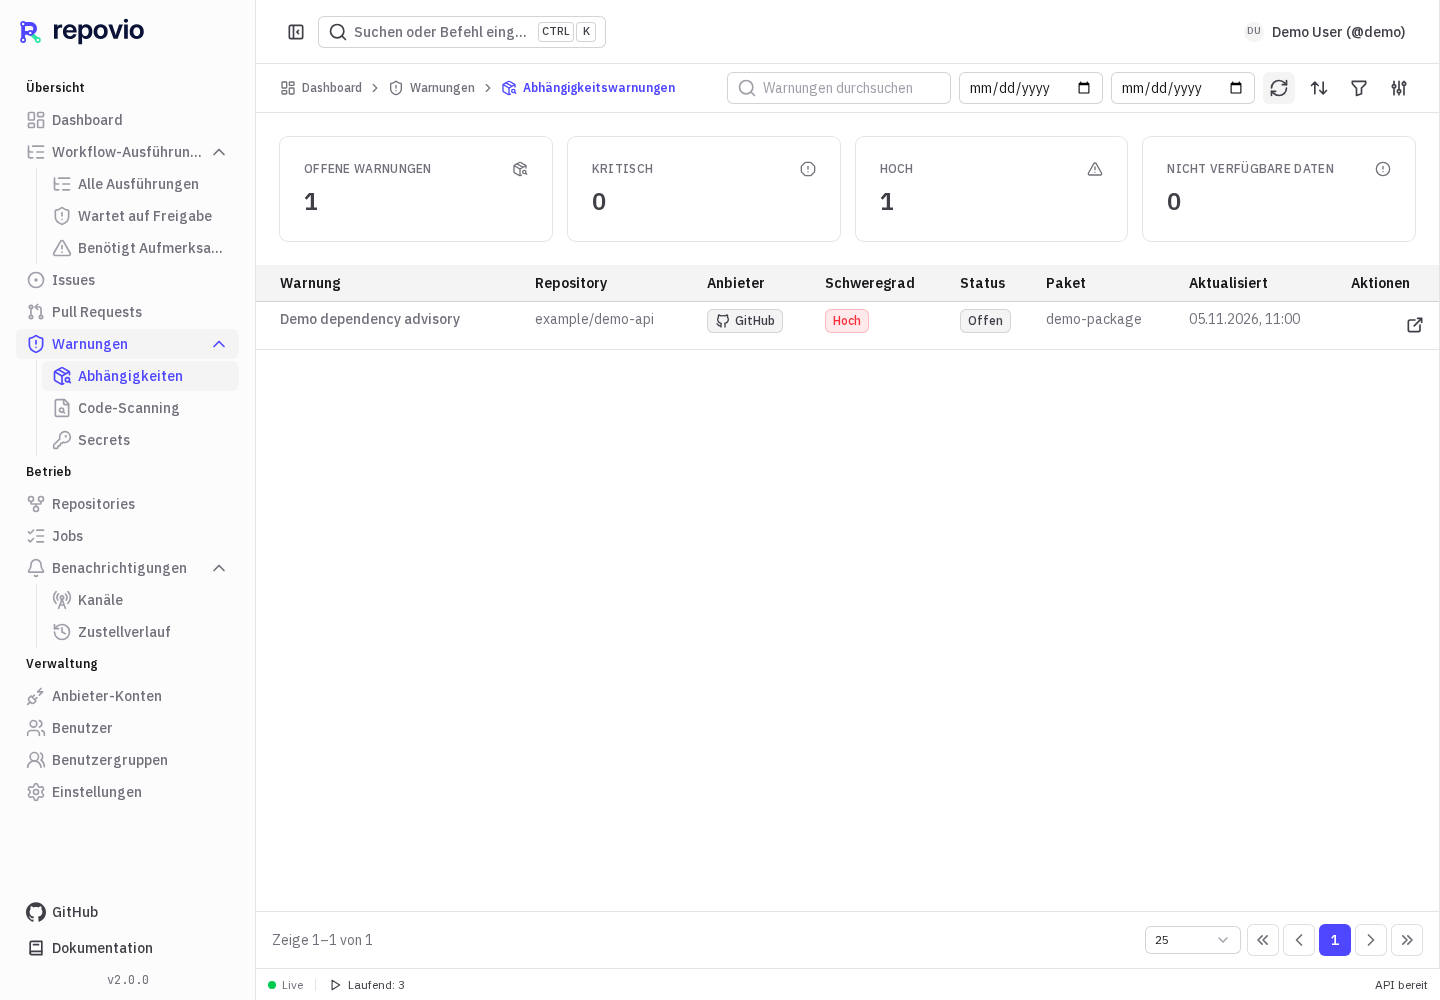
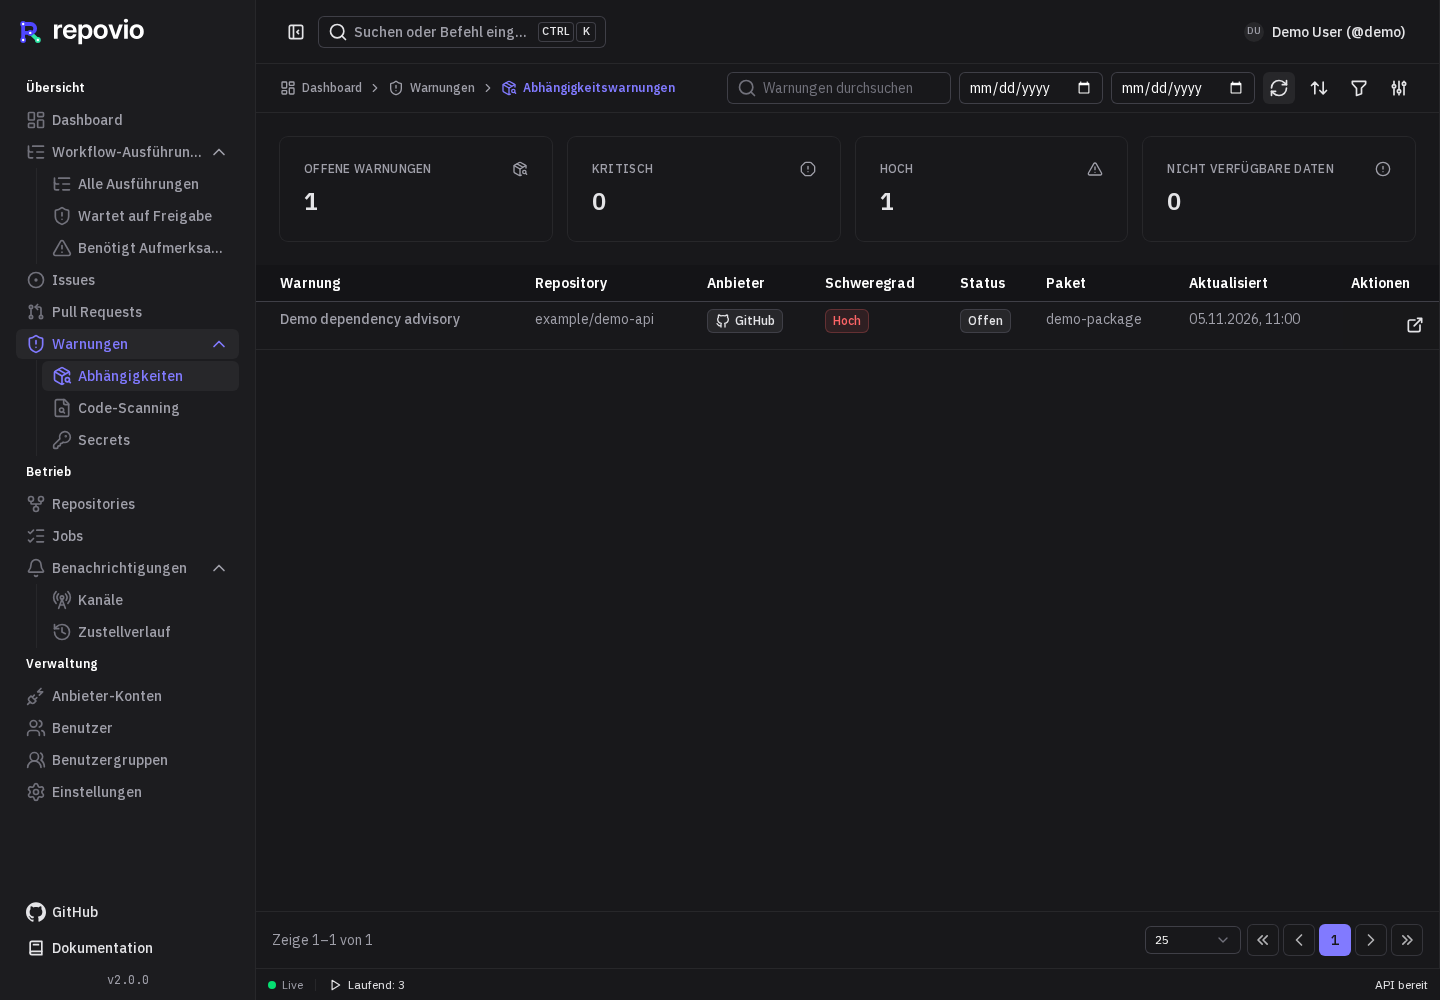
Sicherheitsmeldungen
Metadaten zu Abhängigkeiten, Code- und Secret-Scanning prüfen, soweit Provider und Berechtigungen dies unterstützen.
In der Praxis
Priorisiere Metadaten aus Abhängigkeits-, Code- und Secret-Scanning nach Schweregrad und Repository. Öffne Meldungen beim Provider zur Untersuchung und Behebung.
Funktionsumfang und Grenzen
Meldungen erfordern Repository-Verwaltungsrechte. GitLab hängt von Instanz und Lizenz ab; Forgejo und Gitea unterstützen diese Meldungstypen nicht. Secret-Werte werden nie gespeichert.